ZeroTier One: A Alternativa Definitiva ao Port Forwarding para Redes Seguras
Aprenda a conectar servidores remotos, bancos de dados e filiais com redes mesh virtuais de Camada 2 usando ZeroTier One, sem abrir portas no roteador e superando as limitações do CGNAT.
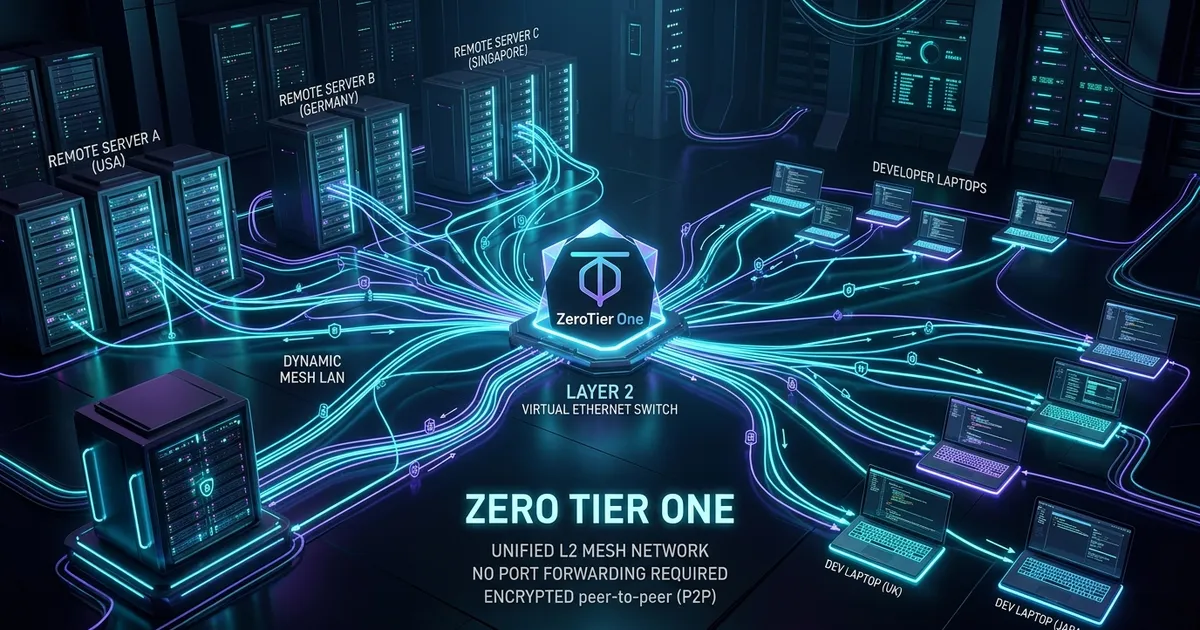
⚡ Resumo Prático de Redes & Segurança
- ▶Fim do Port Forwarding e CGNAT: O ZeroTier One conecta máquinas através de NAT traversal e hole punching sem precisar abrir portas ou pagar por IP público fixo.
- ▶Emulação de Camada 2 (Ethernet Real): Ao contrário de soluções Layer 3, o ZeroTier suporta broadcast, multicast e protocolos legados indispensáveis para bancos de dados e ERPs.
- ▶ZeroTier vs Tailscale: O Tailscale foca em autenticação SSO/WireGuard na Camada 3, enquanto o ZeroTier atua como um switch virtual L2 com controle de fluxo granular.
- ▶Acesso Seguro a Bancos de Dados: Conecte seu localhost ou scripts Python a PostgreSQL, MySQL ou Firebird em servidores remotos com IP privado e tráfego 100% criptografado.
Expor sistemas administrativos, portais de transparência ou bancos de dados (como Firebird, PostgreSQL e MySQL) diretamente na internet é um convite aberto para ataques de força bruta. Se você precisa conectar servidores de diferentes localidades, interligar filiais ou acessar seu ambiente de desenvolvimento remotamente, depender das configurações de rede tradicionais não é mais a opção mais segura.
É aqui que entram as redes de malha virtual (Mesh Networks). Hoje, vamos analisar o ZeroTier One, uma das ferramentas mais poderosas para criar redes privadas seguras e entender por que ele é uma excelente alternativa ao Tailscale.
O Risco do Port Forwarding e o Desafio do CGNAT
Até pouco tempo atrás, a solução padrão para acessar um servidor Nginx ou um banco de dados hospedado em outra rede era acessar o roteador (como um pfSense) e criar uma regra de NAT (Port Forwarding).
Essa prática traz dois problemas graves:
- Segurança (Exposição de IP e Portas Públicas): Abrir portas expõe o seu IP público. Bots realizam varreduras constantes na internet buscando portas de bancos de dados abertas para explorar vulnerabilidades ou sequestrar dados (ataques frequentes em portas padrão como
5432do Postgres,3306do MySQL ou3050do Firebird). - Limitação de Operadora (CGNAT): A maioria dos provedores de internet atuais não fornece mais um IP público exclusivo para cada conexão, utilizando o CGNAT (Carrier-Grade NAT). Isso torna o redirecionamento de portas tradicional tecnicamente impossível na maioria das conexões de fibra óptica residenciais e de pequenos escritórios.
O que é o ZeroTier One e como ele funciona?
O ZeroTier One é um software de SD-WAN (Software-Defined Wide Area Network). Em termos simples, ele cria um switch virtual na nuvem. Você instala o agente do ZeroTier em qualquer dispositivo (Windows, Linux, macOS, Android) e, ao ingressar com o ID da sua rede, todos esses dispositivos passam a conversar como se estivessem fisicamente conectados no mesmo cabo de rede local, independentemente de onde estejam no mundo.
O tráfego é criptografado de ponta a ponta (com algoritmos modernos como Salsa20 e chaves Curve25519), e o software consegue realizar técnicas avançadas de hole punching para atravessar firewalls rigorosos e roteadores com CGNAT sem a necessidade de abrir portas manualmente.
┌──────────────────────────┐                   ┌──────────────────────────┐
│   Sua Máquina Local      │                   │ Servidor VPS / Banco     │
│   (Ambiente de Dev)      │                   │ (PostgreSQL / Firebird)  │
│   IP: 10.147.20.10       │                   │ IP: 10.147.20.5          │
└────────────┬─────────────┘                   └─────────────┬────────────┘
             │                                               │
             │           ┌──────────────────────┐            │
             └──────────►│ ZeroTier One Network │◄───────────┘
                         │ (Switch Virtual L2)  │
                         └──────────────────────┘
                          • Criptografia Ponta a Ponta
                          • Atravessa CGNAT / Firewalls
                          • Zero Portas Abertas na Internet
ZeroTier vs. Tailscale: Qual a diferença prática?
Ambos resolvem o problema de acesso remoto seguro, mas possuem abordagens arquitetônicas distintas que definem qual é o melhor para o seu projeto:
- Camada de Rede (Layer 2 vs. Layer 3): O Tailscale opera na Camada 3 (Rede) e baseia-se fortemente no protocolo WireGuard e em autenticação baseada em identidade (SSO do Google, Microsoft, etc.). Já o ZeroTier opera na Camada 2 (Enlace). Isso significa que ele emula uma rede Ethernet real. Se você possui sistemas legados ou aplicações de gestão municipal que dependem de broadcast, multicast ou protocolos de rede muito específicos para encontrar o banco de dados, o ZeroTier tem uma taxa de compatibilidade muito superior.
- Gerenciamento e Granularidade: O Tailscale é mais “plug and play” para usuários focados em identidade corporativa. O ZeroTier oferece um painel de controle incrivelmente granular, permitindo criar regras de fluxo de rede complexas (Flow Rules) diretamente no painel virtual, com sintaxe próxima a regras de firewall de baixo nível.
Tabela Comparativa de Recursos
| Característica / Recurso | ZeroTier One | Tailscale |
|---|---|---|
| Camada do Modelo OSI | Camada 2 (Enlace / Ethernet Virtual) | Camada 3 (Rede / Roteamento IP) |
| Protocolo Subjacente | Protocolo proprietário otimizado (Salsa20) | WireGuard |
| Suporte a Broadcast / Multicast | ✅ Suporte completo nativo | ❌ Não suportado nativamente |
| Compatibilidade com Legados | ⭐ Excelente (Firebird, ERPs antigos, IPX) | ⚠️ Moderada (foco em TCP/UDP) |
| Autenticação | ID de rede + autorização manual de nós | SSO / Identidade (Google, Microsoft, Okta) |
| Regras de Tráfego | Flow Rules detalhadas em nível L2/L3 | ACLs baseadas em tags e usuários |
| Travessia de CGNAT | ✅ Nativo via UDP Hole Punching | ✅ Nativo via DERP Relays + Hole Punching |
Caso de Uso: Interligando seu Localhost a um Servidor de Produção
Imagine que você desenvolveu um script em Python para extração de dados e ele precisa gravar as informações em um banco PostgreSQL que está rodando em um servidor remoto, mas você não quer liberar a porta 5432 do banco para a internet.
O fluxo de configuração é simples e seguro:
- Instalação: Você instala o ZeroTier na sua máquina local e no servidor remoto.
- Ingresso na Rede: Ingressa com o Network ID gerado no painel da sua rede virtual.
- Autorização: Autoriza ambas as máquinas no painel da sua rede ZeroTier (ZeroTier Central).
- IP Seguro: O servidor ganha um IP interno seguro (ex:
10.147.20.5) e seu computador ganha outro (ex:10.147.20.10). - Conexão Direta: Seu script Python se conecta ao banco de dados usando esse IP da rede virtual.
import psycopg2

# Conexão direta e segura através do IP virtual da malha ZeroTier
# A porta 5432 permanece totalmente inacessível pela internet pública!
try:
    connection = psycopg2.connect(
        host="10.147.20.5",        # IP privado atribuído pelo ZeroTier
        port="5432",
        database="extracao_dados",
        user="postgres",
        password="sua_senha_segura",
        connect_timeout=10
    )
    print("✓ Conexão estabelecida com segurança via túnel ZeroTier!")

    # Executar consultas normalmente...
    cursor = connection.cursor()
    cursor.execute("SELECT version();")
    print(f"Versão do Banco: {cursor.fetchone()[0]}")

except Exception as error:
    print(f"Erro na conexão com o banco: {error}")
Resultado: Nenhuma porta pública foi aberta, nenhum invasor externo consegue enxergar o seu banco de dados, e a comunicação flui de forma rápida e criptografada.
Onde hospedar seus nós remotos?
Se você já compreendeu a importância de isolar suas aplicações com redes como o ZeroTier ou Tailscale, o próximo passo estrutural é escolher onde os seus servidores de produção vão ficar hospedados.
Ter uma infraestrutura remota confiável, com boa largura de banda e armazenamento rápido, é vital para que a sua rede virtual funcione sem gargalos de latência. Para te ajudar a montar essa estrutura inicial sem gastar fortunas, preparamos um guia completo detalhando as Top 5 Melhores Hospedagens VPS Baratas para Aplicações Web em 2026. Nele, comparamos hardware, estabilidade e preços de instâncias Linux perfeitas para rodar seus nós isolados.

Hostinger VPS KVM: Servidores com Suporte Nativo a TUN/TAP, Discos NVMe e AMD EPYC
- • Interface de rede estável com largura de banda de 300 Mb/s e baixa latência
- • Acesso root completo e IP dedicado para configurar interfaces SD-WAN
- • Excelente custo-benefício para rodar PostgreSQL, Docker e agentes ZeroTier 24/7
- • Maior desconto válido para contratações em ciclos de planos anuais
- Dica de ativação: Ao assinar através do nosso link promocional de parceiro, você ativa 20% de desconto adicional no primeiro ciclo de assinatura da sua instância VPS.
Thalisson
Criador de Conteúdo & PesquisadorProfissional de TI & Entusiasta de Tecnologia
Atua diariamente com tecnologia há mais de 4 anos, lidando na prática com rotinas de hardware, sistemas e desenvolvimento de software. Todas as análises e guias são baseados em pesquisas aprofundadas em fontes confiáveis e testes no mundo real.