Como Expor Suas Aplicações Web Locais na Internet com Segurança (Cloudflare Tunnels e Proxy Reverso)
Aprenda a compartilhar seus projetos locais em Flask, Django, PHP ou Node.js com clientes e webhooks de forma segura, sem abrir portas no roteador.
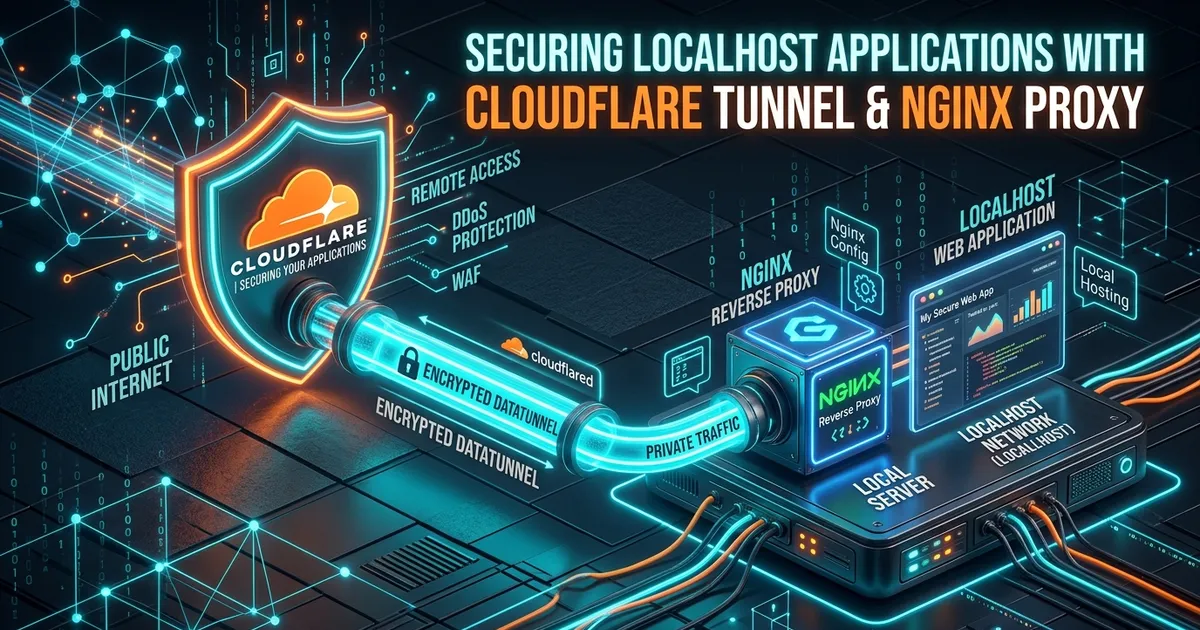
⚡ Resumo Prático de Segurança
- ▶Evite Port Forwarding: Abrir portas no roteador doméstico expõe seu IP público e sua máquina a robôs de varredura maliciosos.
- ▶Cloudflare Tunnels: Permite criar um túnel criptografado seguro de dentro para fora, com HTTPS automático e proteção DDoS sem abrir portas no firewall.
- ▶Nginx Proxy Reverso: Excelente para servidores locais ou instâncias controladas, gerenciando múltiplos projetos e certificados SSL.
- ▶Da Validação à Produção: Projetos homologados devem ser migrados para servidores VPS dedicados para garantir alta disponibilidade e estabilidade.
Você acabou de finalizar o desenvolvimento de uma aplicação web. Pode ser um dashboard de monitoramento rodando em Flask, um sistema de gestão em Django, ou uma API em PHP. No seu ambiente local (localhost:5000 ou 8000), tudo funciona com perfeição. Mas surge um problema comum: você precisa mostrar o sistema para um cliente, validar o layout em um dispositivo móvel ou testar a recepção de webhooks externos.
Fazer um deploy completo em um servidor apenas para uma validação rápida consome muito tempo. Por outro lado, mexer nas configurações do roteador para abrir portas da sua rede local é um risco de segurança gigantesco.
Neste guia, vamos explorar como expor seus projetos locais para a internet de forma segura, profissional e rápida, utilizando soluções modernas de túneis e proxies reversos.
O Risco do Port Forwarding Tradicional
No passado, a prática comum para testar aplicações locais externamente era acessar o roteador (seja pfSense, roteador corporativo ou doméstico) e criar uma regra de NAT (Port Forwarding), redirecionando o tráfego da porta 80 ou 443 direto para o IP da sua máquina de desenvolvimento.
O problema crítico dessa abordagem é que ela expõe o seu IP público e a sua rede interna diretamente à internet.
Bots de varredura encontram portas abertas em questão de minutos, tornando o seu computador vulnerável a:
- Ataques de força bruta e varredura de portas;
- Tentativas de injeção de código e exploits automatizados;
- Exploração de falhas da própria aplicação, que muitas vezes ainda está em fase de testes e sem camadas robustas de autenticação.
A Solução Moderna: Cloudflare Tunnels
O Cloudflare Tunnels (anteriormente conhecido como Argo Tunnel) revolucionou a forma como expomos serviços locais. Em vez de abrir uma porta na sua rede para receber conexões da internet, você instala um pequeno serviço cliente (o cloudflared) na sua máquina.
Esse serviço cria uma conexão de saída criptografada de dentro para fora até a rede global da Cloudflare.
[ Sua Aplicação Local ]  <--->  [ cloudflared ]  ===( Conexão Criptografada )===>  [ Rede Cloudflare ]  <--->  [ Cliente / Webhook ]
   (localhost:5000)               (Túnel Seguro)                                       (HTTPS + WAF)
Vantagens da abordagem Zero Trust:
- Zero Portas Abertas: Você não precisa alterar nenhuma regra no seu firewall ou roteador.
- IP Público Protegido: O seu IP real nunca é revelado ao visitante externo.
- HTTPS Automático: A aplicação ganha um certificado SSL válido emitido e renovado automaticamente.
- Camada de Autenticação Prévia: É possível configurar telas de login (como autenticação via Google Workspace ou GitHub) no Cloudflare Zero Trust antes que qualquer pessoa tenha acesso à sua rota local.
Exemplo Prático de Setup do Túnel
Imagine que você tem uma aplicação em Python ou Node.js rodando na porta 5000. O fluxo para colocá-la online é direto:
- Acesse o painel Zero Trust da Cloudflare e crie um novo túnel em Networks > Tunnels.
- Instale o executável do
cloudflaredno seu sistema operacional (Windows, Linux ou macOS) e rode o comando de conexão fornecido no painel. - Configure a regra de roteamento público no painel, apontando um subdomínio (por exemplo:
app.tksoft.com.br) diretamente para o serviço local:- Tipo de Serviço:
HTTP - URL:
localhost:5000
- Tipo de Serviço:
Em menos de cinco minutos, seu dashboard local estará acessível em qualquer lugar do mundo com HTTPS e proteção DDoS nativa.
Nginx como Proxy Reverso (Para Ambientes Controlados)
Se você já possui um servidor local dedicado, um homelab ou uma pequena infraestrutura interna e deseja controle total sobre cabeçalhos HTTP, cache e compressão, configurar o Nginx como proxy reverso é o padrão de mercado.
O Nginx recebe as requisições web externas nas portas padrão 80 (HTTP) e 443 (HTTPS) e as repassa internamente para as portas onde suas aplicações estão rodando.
server {
    listen 80;
    server_name meuprojeto.tksoft.com.br;

    location / {
        proxy_pass http://127.0.0.1:5000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Quando combinado com ferramentas de automação de certificados SSL (como Certbot / Let’s Encrypt no Linux ou Win-ACME no Windows), o Nginx entrega estabilidade e permite rodar dezenas de aplicações isoladas no mesmo ambiente através de Server Blocks (Virtual Hosts).
O Próximo Passo: Da Validação para a Produção
Ferramentas de túnel são excelentes para homologação, testes rápidos e validações com clientes. No entanto, quando a sua aplicação sai da fase de protótipo e precisa entrar em produção definitiva, mantê-la rodando na máquina de desenvolvimento não é viável.
Aplicações comerciais exigem disponibilidade ininterrupta (uptime de 99,9%), redundância de hardware, proteção contra quedas de energia e bancos de dados relacionais estáveis (PostgreSQL, MySQL) em discos de alta velocidade.
Para ajudar você a escolher a infraestrutura ideal sem comprometer o orçamento, preparamos uma análise completa:
👉 Leia a seguir: As 5 Melhores Hospedagens VPS Baratas para Aplicações Web em 2026. Nele, analisamos as opções com melhor custo-benefício, suporte a Docker, virtualização KVM e discos NVMe para hospedar suas aplicações com tranquilidade.
Thalisson
Criador de Conteúdo & PesquisadorProfissional de TI & Entusiasta de Tecnologia
Atua diariamente com tecnologia há mais de 4 anos, lidando na prática com rotinas de hardware, sistemas e desenvolvimento de software. Todas as análises e guias são baseados em pesquisas aprofundadas em fontes confiáveis e testes no mundo real.